
Hlavičky Content Security Policy (CSP)
Content-Security-Policy je název hlavičky HTTP odpovědi, kterou moderní prohlížeče používají ke zvýšení zabezpečení dokumentu (nebo webové stránky). Hlavička HTTP odpovědi Content Security Policy dává administrátorům webu kontrolu tím, že jim umožňuje omezit zdroje, jako je JavaScript a CSS, které smí uživatel v rámci webu načíst. Jinými slovy, můžete vytvořit seznam povolených zdrojů obsahu vašeho webu (whitelist). Přestože se primárně používá jako hlavička HTTP odpovědi, můžete ji uplatnit také pomocí meta značky.
<meta http-equiv="Content-Security-Policy" content="default-src 'self'; img-src 'self' https://img.nopcommerce.com; object-src 'none'; script-src 'self'; style-src 'self'; frame-ancestors 'self'; base-uri 'self'; form-action 'self';">
Chcete-li přidat tuto vlastní meta značku, přejděte na www.yourStore.com/Admin/Setting/GeneralCommon, najděte Custom <head> tag a přidejte ji, jak je znázorněno na obrázku níže.
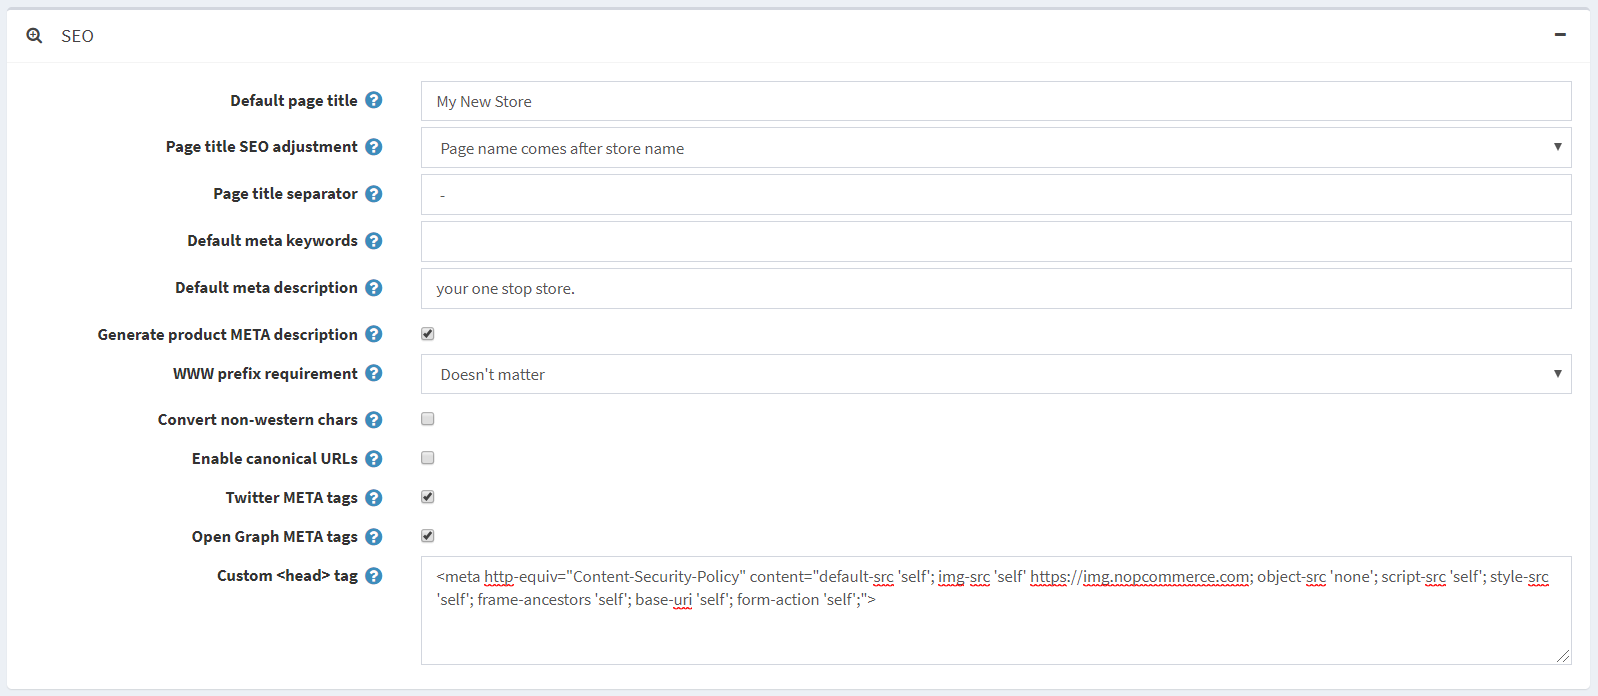
Content Security Policy chrání před útoky typu Cross Site Scripting (XSS) a dalšími formami útoků, jako je ClickJacking. I když jejich možnost zcela neodstraní, dokáže škody rozhodně minimalizovat. Kompatibilita není problém, protože většina hlavních prohlížečů CSP podporuje. Internet Explorer ji nepodporuje.
Zda váš prohlížeč podporuje CSP, můžete otestovat pomocí tohoto odkazu.
Přehled direktiv CSP
Hodnota hlavičky Content-Security-Policy se skládá z jedné nebo více direktiv (definovaných níže) a více direktiv se odděluje středníkem (;)
default-src
Direktiva default-src definuje výchozí zásadu pro načítání zdrojů, jako je JavaScript, obrázky, CSS, písma, požadavky AJAX, rámce a média HTML5. Ne všechny direktivy se vracejí k default-src.
default-src 'self' cdn.nopcommerce.com;
script-src
Definuje platné zdroje JavaScriptu.
script-src 'self' js.nopcommerce.com;
style-src
Definuje platné zdroje šablon stylů neboli CSS.
style-src 'self' css.nopcommerce.com;
img-src
Definuje platné zdroje obrázků.
img-src 'self' img.nopcommerce.com;
connect-src
Vztahuje se na XMLHttpRequest (AJAX), WebSocket nebo EventSource. Pokud není povoleno, prohlížeč emuluje stavový kód HTTP 400.
connect-src 'self';
font-src
Definuje platné zdroje písem (načítaných pomocí @font-face).
font-src font.nopcommerce.com;
object-src
Definuje platné zdroje pluginů, např. <object>, <embed> nebo <applet>.
object-src 'self';
media-src
Definuje platné zdroje zvuku a videa, např. elementů HTML5 <audio>, <video>.
media-src media.nopcommerce.com;
frame-src
Definuje platné zdroje pro načítání rámců.
frame-src 'self';
sandbox
Povoluje pro požadovaný zdroj sandbox podobně jako atribut iframe sandbox. Sandbox uplatňuje zásadu stejného původu (same-origin policy) a zabraňuje vyskakovacím oknům, pluginům a spouštění skriptů. Hodnotu sandbox můžete ponechat prázdnou, aby zůstala zachována všechna omezení, nebo přidat hodnoty: allow-forms allow-same-origin allow-scripts allow-popups, allow-modals, allow-orientation-lock, allow-pointer-lock, allow-presentation, allow-popups-to-escape-sandbox a allow-top-navigation
sandbox allow-forms allow-scripts;
child-src
Definuje platné zdroje pro web workery a vnořené kontexty procházení načítané pomocí elementů, jako jsou <frame> a <iframe>
child-src 'self'
form-action
Definuje platné zdroje, které lze použít jako akci HTML <form>.
form-action 'self';
frame-ancestors
Definuje platné zdroje pro vkládání zdroje pomocí <frame> <iframe> <object> <embed> <applet>. Nastavení této direktivy na 'none' by mělo být zhruba ekvivalentní X-Frame-Options: DENY
frame-ancestors 'none';
plugin-types
Definuje platné typy MIME pro pluginy volané pomocí <object> a <embed>. Pro načtení <applet> musíte zadat application/x-java-applet.
plugin-types application/pdf;
report-to
Definuje název skupiny pro hlášení definovaný hlavičkou HTTP odpovědi Report-To. Více informací najdete v Reporting API.
report-to groupName;
worker-src
Omezuje URL, které lze načíst jako Worker, SharedWorker nebo ServiceWorker.
worker-src 'none';
manifest-src
Omezuje URL, ze kterých lze načítat manifesty aplikací.
manifest-src 'none';
navigate-to
Omezuje URL, na které může dokument jakýmkoli způsobem přejít. Například při kliknutí na odkaz, odeslání formuláře nebo volání window.location. Pokud je přítomna direktiva form-action, je tato direktiva při odesílání formulářů ignorována. Stav implementace
navigate-to nopcommerce.com
Příklady Content-Security-Policy
Povolit vše, ale pouze ze stejného původu
default-src 'self';
Povolit pouze skripty ze stejného původu
script-src 'self';
Povolit Google Analytics, Google AJAX CDN a stejný původ
script-src 'self' www.google-analytics.com ajax.googleapis.com;
Výchozí zásada
default-src 'none'; script-src 'self'; connect-src 'self'; img-src 'self'; style-src 'self';
Tato zásada povoluje obrázky, skripty, AJAX a CSS ze stejného původu a nepovoluje načítání žádných jiných zdrojů (např. object, frame, media atd.). Je to dobrý výchozí bod pro mnoho webů.
Chybové zprávy Content-Security-Policy
Chybové zprávy CSP se mohou v závislosti na prohlížeči lišit.
Ve vývojářských nástrojích Chrome uvidíme následující zprávu.
Refused to load the script 'script-uri' because it violates the following Content Security Policy directive: "your CSP directive".
Ve vývojářských nástrojích Firefoxu vypadá takto.
Content Security Policy: A violation occurred for a report-only CSP policy ("An attempt to execute inline scripts has been blocked"). The behavior was allowed, and a CSP report was sent.
Kromě zprávy v konzoli je na objektu window vyvolána událost securitypolicyviolation. Více informací najdete na tomto odkazu.

